Parche de seguridad de Android noviembre 2026: 216 fallos corregidos y uno crítico sin tocar nada
 Carolina Méndez
5 min de lectura
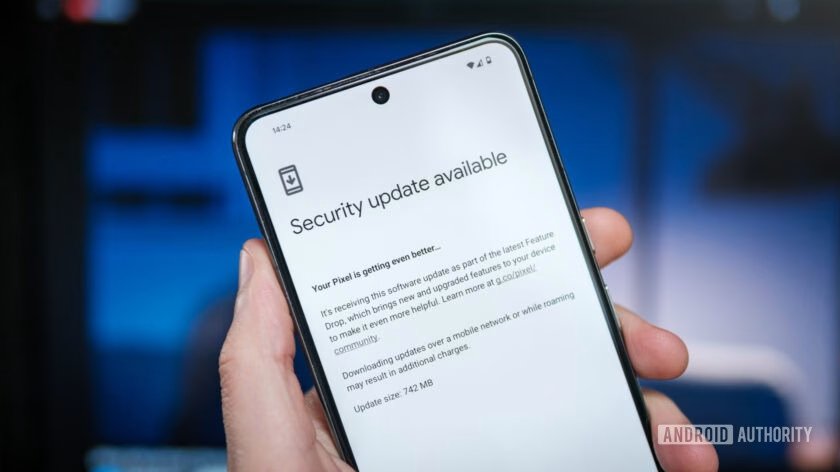
Parche de seguridad de Android noviembre 2026: Google publicó el lunes 2 de noviembre su boletín mensual y corrigió 216 vulnerabilidades, 23 de ellas críticas, en los teléfonos con Android 14, 15, 16 y 17. La más grave permite ejecutar código a distancia sin que el dueño del celular toque la pantalla.
Que tu teléfono funcione bien no significa que esté a salvo: los fallos más peligrosos no hacen ruido. Por eso este parche merece instalarse en cuanto aparezca, y por eso lo primero que debes revisar es una fecha escondida en los ajustes.
El fallo crítico que no necesita que toques nada
El fallo más serio del boletín quedó registrado como CVE-2026-58868 y vive en el Framework, la capa que sostiene buena parte del sistema. Google lo describe con la fórmula que reserva para lo peor: ejecución remota de código sin privilegios adicionales y sin interacción del usuario, es decir, sin que tengas que abrir un enlace o instalar nada sospechoso.
Hay un matiz honesto: ni el boletín ni el registro explican qué ruta usaría un atacante para llegar hasta esa función, así que la mecánica exacta sigue siendo teórica. Además, Google califica la gravedad suponiendo que las protecciones de Android están apagadas o burladas; con esas defensas activas, explotarlo es más difícil.
Lo que sí está cerrado es el dato tranquilizador: al 4 de noviembre, Google no reporta ataques que aprovechen este fallo ni ninguno del boletín, y ninguno aparecía en el catálogo de vulnerabilidades explotadas de la agencia estadounidense CISA en su actualización del 3 de noviembre.
216 correcciones: qué más cierra el boletín de noviembre
El CVE-2026-58868 no viaja solo: dos fallos más del componente System, CVE-2026-58876 y CVE-2026-58936, también permiten ejecución remota de código en Android 14 a 17, junto a fallos que dejaban a una aplicación maliciosa ganar más privilegios de los debidos.
El parche también llega al núcleo del sistema, donde se cerraron fallos críticos en el Bluetooth, en la virtualización protegida y en los periféricos HID, además de correcciones en Wi-Fi, en la pila de red y en los códecs multimedia.
Dentro del mismo paquete queda cerrado, según Tecnología Geek, el fallo CVE-2026-58882, una denegación de servicio remota en la función que procesa los mensajes WAP Push que llegan por SMS: el caso del llamado SMS de la muerte de finales de octubre, ahora con sello oficial de Google.
Parte del paquete ni siquiera espera al fabricante: los aparatos con Android 10 en adelante pueden recibir algunas correcciones por las actualizaciones del sistema de Google Play, como el CVE-2026-58876. El CVE-2026-58868, en cambio, no está en esa lista: su arreglo depende del parche completo que envía cada marca.
La fecha que debes mirar en tu celular
Comprobar si tu teléfono ya está protegido toma menos de un minuto: en Ajustes, ve a «Acerca del teléfono» y luego a «Versión de Android», donde aparece la fecha de la actualización de seguridad. Esa fecha es el nivel de parche del aparato.
Google reparte el paquete en dos niveles. Si tu teléfono marca 2026-11-01 o una fecha posterior, el fallo crítico principal ya quedó corregido. Si marca 2026-11-05, trae el boletín entero, núcleo y chips incluidos: seis fallos críticos del núcleo, dos de ellos en código de Bluetooth, más correcciones críticas en el módem de MediaTek y en un componente cerrado de Qualcomm.
Cuándo llega a tu marca y qué hacer mientras tanto
Entre el papel y el bolsillo hay una distancia conocida: Google avisó a sus socios al menos un mes antes de publicar el boletín, pero cada fabricante y cada operadora mueve el parche a su ritmo.
Un Pixel y un gama media de otra marca pueden quedar protegidos con semanas de diferencia llevando el mismo Android 17. En Xiaomi, por ejemplo, la marca debe adaptar el paquete a HyperOS y enviarlo modelo por modelo, y este mes el despliegue coincide con HyperOS 4, así que en algunos móviles el parche podría llegar dentro de esa gran actualización y no como un parche suelto.
El boletín no ofrece alternativa para los teléfonos que todavía no pueden instalar la actualización: no hay ajuste que la sustituya. Tampoco aclara la suerte de Android 12 y 13 frente al CVE-2026-58868: esas versiones no aparecen como afectadas.
Mientras llega tu turno, mantén las apps actualizadas desde Google Play, evita APK de origen dudoso y no pospongas la actualización del sistema cuando aparezca el aviso. Si tu teléfono ya no recibe parches mensuales, este boletín avisa que conviene pensar en un relevo: sin el parche completo de la marca, el fallo principal no se cierra por otra vía.
Conclusión: revisa la fecha hoy mismo
El parche de seguridad de Android noviembre 2026 es de los que conviene instalar en cuanto aparezca: 216 fallos, 23 críticos y uno que no necesita que toques nada. Abre Ajustes, busca la fecha de la actualización de seguridad y compárala con las dos fechas clave: 2026-11-01 para el fallo mayor y 2026-11-05 para el boletín completo.
Si todavía no te llegó, no hay nada que configurar para sustituirlo: solo queda esperar el turno de tu marca y no ignorar el aviso cuando aparezca. Más sobre amenazas en Android en nuestro artículo sobre la botnet XCPE de Android TV desmantelada por Google.
Fuentes: Tecnología Geek y Mundo Xiaomi, con datos del boletín de seguridad de Android de noviembre de 2026 de Google.