Microsoft Perception ya está disponible para las empresas. La plataforma, presentada en Ignite 2026, pone a trabajar a tres equipos de agentes de inteligencia artificial que detectan, investigan y corrigen ciberataques sin esperar a que un analista humano mueva un dedo.
La idea es sencilla de entender y difícil de ejecutar: que la defensa responda a la velocidad del ataque. Los fallos de software aparecen cada vez más rápido y los delincuentes los aprovechan en cuestión de días, así que Microsoft apuesta por unos agentes de IA que no duermen, no se distraen y no necesitan que nadie les diga qué mirar primero.
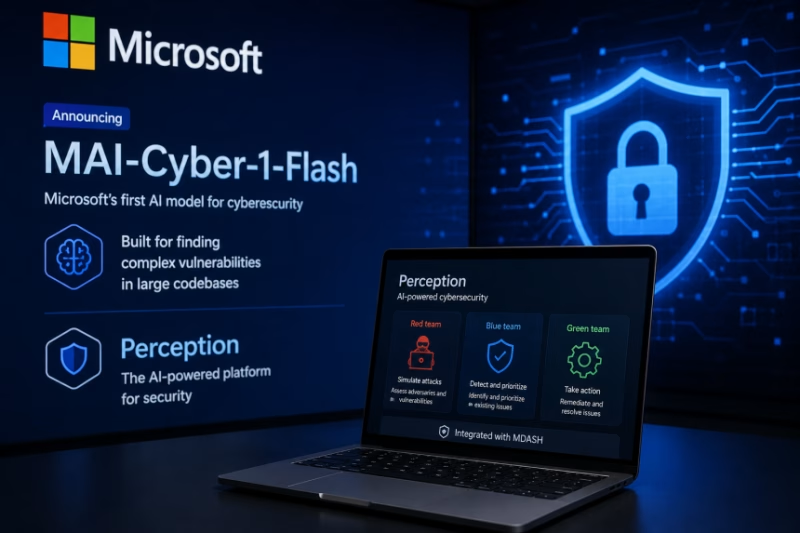
Microsoft Perception: tres equipos de agentes que se reparten el trabajo
Microsoft Perception divide el trabajo entre tres grupos de agentes especializados que se coordinan con guías de actuación, los llamados playbooks, en un circuito cerrado. Cada equipo tiene su papel y ninguno trabaja por su cuenta.
El equipo rojo piensa como un atacante: ensaya ataques y busca agujeros en los sistemas antes de que aparezca una brecha real. El equipo azul vigila, ordena las alertas por importancia e investiga los incidentes. Y el equipo verde corrige lo que está roto y refuerza la seguridad para que el fallo no vuelva a repetirse.
Con la disponibilidad general llegan cuatro agentes azules —clasificación de alertas, investigación de ataques, creación de detecciones e inteligencia de amenazas—, el agente Recon del equipo rojo y el de priorización de postura del verde. Otros dos, el de reducción de riesgos y el de pruebas de penetración web, quedan de momento en vista previa.
La plataforma procesa más de 165 billones de señales al día procedentes de herramientas como Microsoft Defender y Microsoft Entra. Esa es la materia prima con la que los agentes deciden qué es ruido y qué es una amenaza de verdad.
El humano sigue mandando, pero ya no hace el trabajo pesado
Que los agentes trabajen solos no significa que nadie los vigile. Cada equipo de seguridad marca los límites y aprueba las acciones de mayor impacto, y los playbooks solo se ponen en marcha por su cuenta cuando el incidente cumple los criterios que se fijaron de antemano.
Microsoft también añade paneles de gestión de costes y un estimador para seguir el consumo de inteligencia artificial y prever el gasto. Eso sí, el anuncio no detalla precios, así que cada empresa tendrá que preguntar cuánto le cuesta poner a estos agentes a trabajar en su red.
Microsoft Perception tampoco llega sola: se conecta con herramientas de otros fabricantes mediante MCP y API, y empezará a recibir señales de AWS, Okta y Salesforce. Las iniciativas de preparación para la IA entrarán en vista previa en enero de 2027.
Por qué llega justo ahora
El momento no es casual. Este otoño se publicaron dos vulnerabilidades críticas de ejecución remota de código en PHP y, casi dos semanas después de darse a conocer, unos 29 millones de servicios seguían expuestos. El hueco entre que se conoce un fallo y que alguien lo tapa es justo donde viven los atacantes.
Las cifras del programa CVE lo dejan aún más claro: en 2026 ya se registran más de 96.000 vulnerabilidades, más del doble de las unas 40.000 de 2024. Ningún equipo humano, por grande que sea, puede revisar esa avalancha alerta por alerta sin ayuda.
Ahí está el argumento de Microsoft: si la inteligencia artificial encuentra los fallos a velocidad de máquina, la defensa también tiene que moverse a velocidad de máquina. Es la misma lógica que empuja a toda la industria, desde los nuevos modelos como GPT-6.2 hasta las herramientas de seguridad que se presentaron junto a Perception en Ignite.
Y también llega ISOC, el centro de operaciones dentro de Defender
En el mismo anuncio, Microsoft presentó ISOC, un centro de operaciones de seguridad integrado dentro de Microsoft Defender que junta funciones de SIEM, análisis del comportamiento de usuarios y entidades, inteligencia de amenazas y protección frente a ataques.
Sus funciones principales ya tienen disponibilidad general. Los clientes elegibles de Defender Suite, Microsoft 365 E5 y Microsoft 365 E7 reciben todas las funciones SIEM de Microsoft Sentinel, 90 días de retención por defecto de los datos de Defender y más de 500 conectores.
Qué cambia para las empresas
Microsoft Perception no es un antivirus con otro nombre: es la apuesta de Microsoft por vender la seguridad como un equipo de agentes coordinados, del ataque simulado a la corrección. Para una empresa pequeña, promete cubrir tareas que antes pedían analistas dedicados; para una grande, ordenar una avalancha de alertas que ya nadie puede leer a mano.
La letra pequeña también pesa. Los agentes que más tocan los sistemas, como el de reducción de riesgos o el de pruebas de penetración web, siguen en vista previa, igual que las integraciones con productos de otros fabricantes. Y la propia Microsoft advierte de algo que conviene no olvidar: los agentes de IA son «los nuevos insiders», con acceso amplio y capacidad de actuar por su cuenta, así que pueden equivocarse, ser manipulados o quedar comprometidos. Por eso la compañía también anunció herramientas nuevas para supervisarlos.
El reto ahora es doble: que los agentes demuestren que aciertan más de lo que fallan y que las empresas aprendan a darles permisos acotados y a registrar todo lo que hacen. Si lo consiguen, la ciberseguridad dejará de ser una carrera que los humanos pierden por cansancio.