OpenAI Daybreak ya está aquí: la compañía lanzó dos herramientas de inteligencia artificial que atacan las aplicaciones web de una empresa para encontrar sus fallos y después preparan los parches. Se presentaron el jueves 12 de noviembre en la conferencia Cyber at the Frontier.
La idea es sencilla y difícil a la vez: si los atacantes ya usan agentes de IA para encadenar operaciones largas, la defensa no puede seguir revisando hallazgos a mano, uno por uno. Los ataques no paran de crecer: hace poco se supo de un robo masivo de claves en GitHub que espió miles de repositorios.
Qué es OpenAI Daybreak y por qué llega ahora
Daybreak no nació esta semana. Hasta ahora era el programa de acceso a los modelos de ciberseguridad de OpenAI, con un nivel defensivo llamado Blue y otro de pruebas avanzadas llamado Red, por donde llegó GPT-6 Cyber el 5 de noviembre.
Lo nuevo es que esa capacidad se convierte en dos productos que se usan a diario. Uno prueba las aplicaciones hasta encontrar los fallos y el otro prepara las correcciones, de modo que la seguridad deja de ser un informe anual que se archiva y pasa a ser una capacidad continua.
Daybreak Red Team: un equipo rojo que no duerme
Daybreak Red Team es el servicio de pruebas de penetración con agentes de inteligencia artificial. Un equipo coordinado de agentes ataca las aplicaciones web de la empresa como lo haría un hacker, usando el código fuente y el contexto de la aplicación para investigar las rutas de ataque.
La persona que dirige la inteligencia artificial aplicada a la ciberseguridad en OpenAI, Nancy Wang, lo describió como una prueba de penetración sobrehumana a la escala de un escaneo continuo y automatizado.
El servicio no solo busca fallos nuevos. También valida lo que ya llegó por otros canales: los hallazgos de los escáneres de código, las entregas de los programas de recompensas por fallos y los reportes de divulgación. Y cuando el parche existe, repite la prueba sobre la aplicación corregida para comprobar que el arreglo detiene el ataque.
El alcance lo fija el operador antes de empezar. El trabajo corre en entornos aislados, con una revisión llamada Guardian que controla a qué aplicaciones y direcciones pueden llegar los agentes. El producto está en acceso anticipado y las organizaciones interesadas deben hablar con el equipo de OpenAI antes de poder usarlo.
Defense Factory: del fallo al parche listo para fusionar
Daybreak Defense Factory toma la otra mitad del problema: la lista de vulnerabilidades conocidas que ningún equipo alcanza a cerrar. Sus agentes siguen el rastro de cada fallo y desarrollan el parche correspondiente.
La entrega es una solicitud de cambios lista para fusionar, con el parche y una prueba que demuestra que funciona. La última palabra queda en casa, porque los ingenieros revisan y prueban cada corrección antes de fusionarla. Nada se aplica solo.
El producto recibe los hallazgos de las herramientas de seguridad que la organización ya usa, como Wiz, Snyk y Endor Labs, y también los que produce Daybreak Red Team, de modo que los dos servicios se alimentan entre sí.
El trabajo se hace junto a Codex, el agente programador de OpenAI. El ingeniero aporta contexto y ajusta el parche mientras los agentes siguen trabajando en segundo plano. El servicio llega por el complemento de Daybreak en Codex y está en vista previa de investigación.
GPT-6 Cyber, el motor detrás de los dos productos
Los dos productos corren sobre GPT-6 Cyber, presentado el 5 de noviembre. Es el primer modelo de OpenAI calificado de riesgo Crítico para la ciberseguridad dentro de su propio marco de preparación.
En las cifras publicadas por la compañía, el modelo logró un 48,5 % de éxito en ExploitGym, una prueba que mide si un modelo puede explotar una vulnerabilidad concreta. Y en una prueba de octubre, validó 948 fallos de escalada de privilegios en el núcleo de Linux que antes no se conocían.
El presidente de OpenAI, Greg Brockman, puso la tesis en la apertura: las empresas estarán seguras solo en la medida del modelo de frontera que usen para defenderse y de lo bien que lo aprovechen.
Lo que todavía no se sabe: precio, disponibilidad y la demanda en contra
OpenAI no publicó precios de ninguno de los dos productos. Red Team está en acceso anticipado y Defense Factory en vista previa de investigación, sin fecha de disponibilidad general anunciada. Tampoco hay cifras públicas e independientes sobre la tasa de detección, los falsos positivos o la calidad de los parches.
El mismo día del anuncio, cuatro organizaciones sin fines de lucro presentaron una demanda en San Francisco para frenar el desarrollo de modelos más potentes que los actuales. Su escrito menciona incidentes en los que agentes de OpenAI accedieron a Hugging Face y entraron sin autorización a un portal del gobierno australiano.
Conclusión
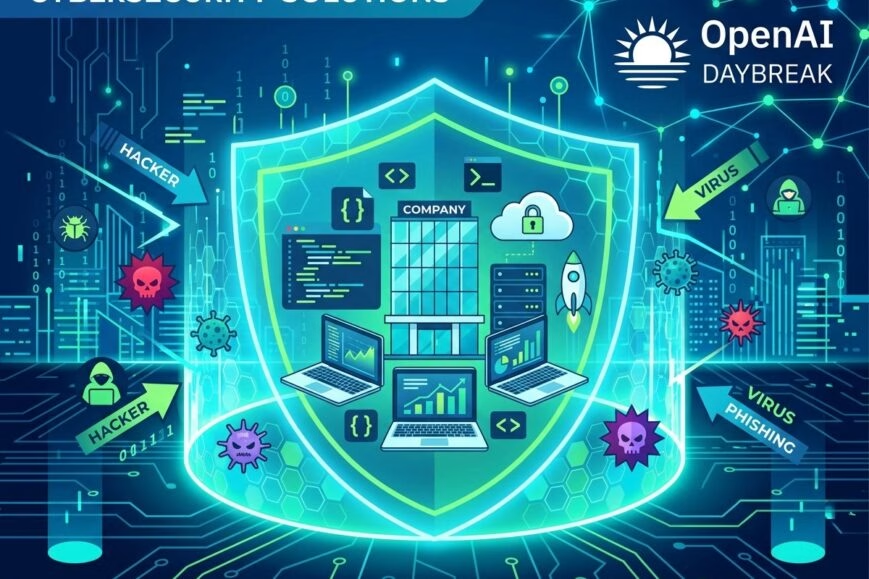
OpenAI Daybreak convierte la ciberseguridad en un ciclo continuo: unos agentes buscan y prueban los fallos, otros preparan los arreglos y las personas fijan el alcance y aprueban lo que entra en producción. Para los equipos que ya no dan abasto, la primera puerta de entrada es una lista de espera.
Queda por ver si la promesa se cumple en la práctica. Sin precios, sin fechas y sin resultados independientes, lo presentado el jueves es una apuesta fuerte: que la mejor defensa contra la inteligencia artificial atacante sea la inteligencia artificial defensora, con humanos al mando.