Un ataque a GitHub puso en jaque a miles de programadores esta semana: un solo atacante usó 4,837 cuentas robadas para tantear 61,764 repositorios y colar un programa que roba claves en al menos 1,806.
La campaña, bautizada wfx-loot, arrancó el martes 10 de noviembre y seguía activa el jueves 12. Su blanco no era el código ni los datos de los usuarios: eran las claves de los sistemas automáticos que compilan y publican el software. Es el mismo tipo de botín de los grandes robos del año, como el de US$6.300 millones a Binance, aunque aquí el golpe fue directo a las llaves que abren la nube. La semana ya venía movida: la caída de Microsoft 365 dejó sin correo a miles de empresas.
Ataque a GitHub: cómo entró sin que nadie lo notara
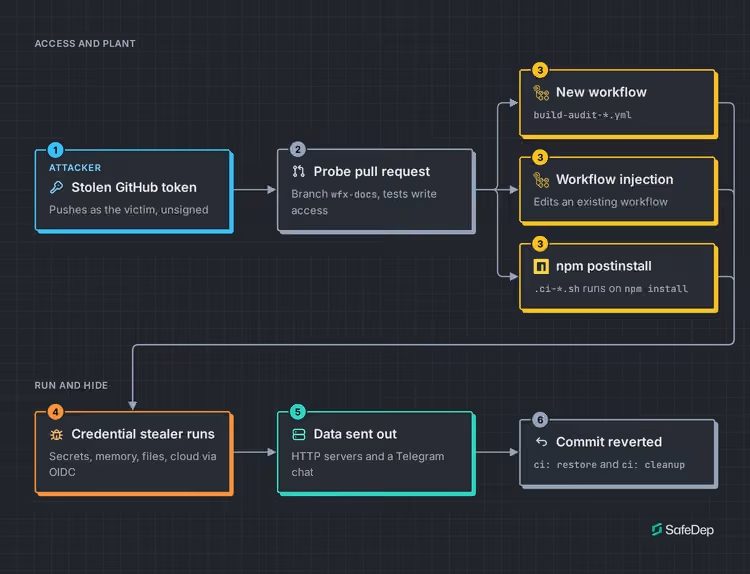
Todo empezó con una solicitud inocente: el atacante abría una pull request titulada «docs: dependency audit notes» desde una rama llamada wfx-docs, como si fuera una revisión de documentación. En realidad, solo probaba si la cuenta robada podía escribir ahí.
La prueba llegó a 61,764 repositorios, incluidos 10,431 a los que la cuenta no pertenecía: entraron por permisos de colaborador o de organización. Y casi nadie se dio cuenta: el 92 % de esas solicitudes seguía abierto.
Donde la prueba funcionaba, llegaba el programa malicioso: un script de unas 1,500 líneas que se metía en el flujo de trabajo de GitHub Actions con el mensaje «ci: refresh build cache», como un gancho de npm, o como un flujo nuevo en una rama desechable. Otra medición contó 8,093 repositorios públicos que recibieron cambios maliciosos entre el martes y la madrugada del jueves.
Qué roba el programa y por qué es tan peligroso
El programa barre todo lo que el sistema de compilación tiene a mano: los secretos y variables de GitHub Actions, el token del flujo, las claves de los servicios de inteligencia artificial —OpenAI, Anthropic, Gemini, Hugging Face, Cursor y Copilot— y las credenciales de Amazon Web Services, Microsoft Azure y Google Cloud. También copia claves privadas, historiales de comandos y los últimos 100 cambios del repositorio.
Lo peor no es lo que roba, sino lo que deja atrás. Con los tokens de identidad del sistema, el atacante puede abrir sesiones temporales en la nube y crear credenciales de larga duración. En Azure puede añadir credenciales federadas con el prefijo wfx-ci- que siguen funcionando aunque se cambien todas las claves: cambiar las contraseñas no basta, hay que buscar esas puertas traseras una por una.
Para no dejar rastro, el atacante deshacía el cambio a los pocos minutos y borraba la ejecución y sus registros. Por eso la señal más fiable de que el programa corrió no es un archivo sospechoso, sino un hueco en la numeración de las ejecuciones. Los datos robados salían hacia servidores del atacante o por un chat de Telegram.
El ataque a GitHub también llegó a paquetes que usa todo el mundo
Aunque el objetivo era robar claves, los sistemas automáticos de publicación llevaron el programa a algunos paquetes. La versión 3.14.3 del paquete digitalelvis/neuronai-studio, de Packagist, salió con el programa dentro: quien la haya instalado debe tratar su máquina como comprometida y quedarse con la 3.14.2 o una anterior.
También quedaron marcadas dos versiones del módulo de Go github.com/onuragtas/docker-env y una del módulo gocurl: ahí el programa solo estaba en el archivo de flujo de trabajo, que las compilaciones de Go nunca ejecutan. La recomendación, aun así, es quitar esas versiones. Y 28 repositorios de WebdriverIO recibieron cambios firmados como el bot wdio-bot, cuyo token debe darse por robado.
Entre las cuentas robadas hay perfiles de grandes empresas, organismos públicos de Estados Unidos, instituciones francesas y proyectos como Nextcloud y WebdriverIO. Al menos 50 de los afectados publican paquetes en npm, Go, Packagist, PyPI o crates.
Cómo saber si te tocó y qué hacer ahora mismo
Lo primero es buscar en GitHub las solicitudes de la rama wfx-docs creadas desde el 10 de noviembre. Cualquier cuenta que haya abierto una de esas solicitudes está comprometida, aunque el programa nunca llegara a correr: sus claves deben cambiarse.
Después hay que revisar los huecos en la numeración de las ejecuciones, buscar credenciales llamadas wfx-ci- en Azure y revisar los registros de la nube. Si se confirma que el programa corrió, toca revocar tokens, permisos de aplicaciones, llaves SSH y sesiones, activar la verificación en dos pasos y rotar todos los secretos que el repositorio puede leer. Y si alguien ejecutó npm install sobre un cambio afectado, esa computadora también debe tratarse como comprometida.
Y hay un detalle que inquieta: muchas de las cuentas usadas esta semana ya habían sido golpeadas en octubre por otra campaña parecida, GhostAction, y tenían unas 1,000 veces más probabilidades de volver a aparecer. Los analistas no atribuyen por ahora las dos oleadas al mismo atacante, pero el patrón es claro: las credenciales robadas circulan y se reutilizan una y otra vez.
GitHub retiene desde finales de julio los flujos que considera sospechosos en repositorios públicos hasta que alguien con permiso de escritura los aprueba. Aun así, esta campaña demuestra que esa red no alcanza: el golpe llegó por cuentas legítimas y se borró a sí mismo antes de que casi nadie lo viera. La lección es simple y urgente: revisa tus repositorios hoy, no cuando llegue la factura de la nube.